Reaktionsfähigkeit ist keine Frage der Frist, sondern der Vorbereitung
Freitag, 16:40 Uhr. Eine Sachbearbeiterin aus der Lohnbuchhaltung steht in der Tür der Büroleiterin. Sie habe sich am Morgen über den Link in einer E-Mail an ihrem Kanzlei-Postfach angemeldet; die Anmeldeseite habe ausgesehen wie immer. Seit Mittag antworten Mandanten auf Nachrichten, die sie nie geschrieben hat. Und im Ordner «Gesendet» stehen zwei Weiterleitungen mit den Lohnjournalen zweier Mandanten an eine Adresse, die niemand in der Kanzlei kennt.
Das ist längst mehr als ein bloßer Verdacht. Die Hinweise sprechen deutlich für eine Verletzung des Schutzes personenbezogener Daten: Ein Unbefugter hat offenbar Zugriff auf ein Kanzleipostfach erlangt und Lohnjournale an eine fremde Adresse weitergeleitet.
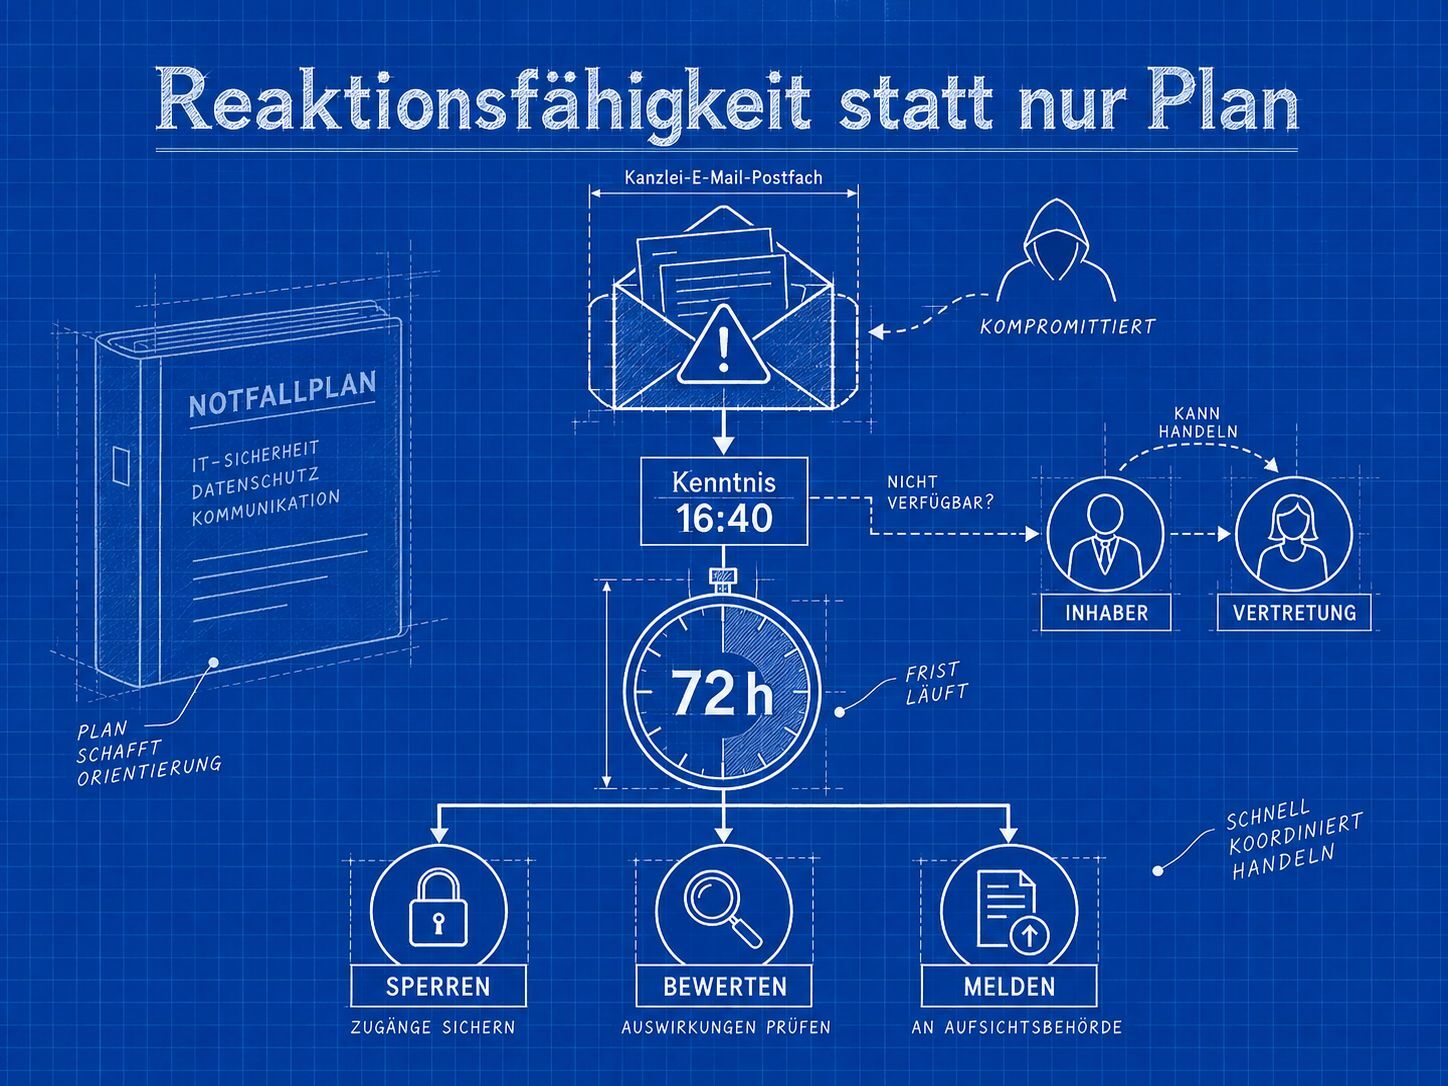
Unvorbereitet ist die Kanzlei nicht. Im Datenschutzhandbuch steht ein Kapitel «Verfahren bei Datenschutzvorfällen». Danach sind Vorfälle der Kanzleileitung zu melden, und die Kanzleileitung entscheidet über die Meldung an die Aufsichtsbehörde. Die Kanzleileitung ist der Inhaber. Er sitzt seit einer halben Stunde bei einem Mandanten, das Telefon stumm geschaltet. Eine Vertretung sieht das Verfahren nicht vor. Also tut die Büroleiterin, was in ihrer Lage naheliegt: «Das schaut sich am Montag erst mal die IT an.»
Niemand will hier etwas vertuschen. Die Büroleiterin gibt das Problem an die Technik ab, weil ihr niemand gesagt hat, dass es ihres sein könnte.
In diesem Moment beginnt kein Notfallplan zu wirken, sondern eine Frist zu laufen. Davon weiß im Raum niemand. Und wer davon wüsste, dürfte nicht entscheiden.
Das Verfahren existiert. Es greift nur nicht.
Die meisten Kanzleien haben für solche Fälle etwas vorbereitet: ein PDF im Intranet, eine Checkliste im Qualitätsordner, ein Kapitel im Handbuch. Nichts davon ist falsch. Aber diese Unterlagen beantworten die Frage, ob es ein Verfahren gibt. Im Ernstfall stellt sich eine andere: Wer stellt fest, dass die Kanzlei jetzt Kenntnis hat? Wer entscheidet, ob gemeldet wird? Und wer tut es, wenn diese Person nicht erreichbar ist?
Darin liegt der Unterschied zwischen einem Plan und Reaktionsfähigkeit. Ein Plan beschreibt einen Ablauf. Reaktionsfähigkeit heißt, dass die Kanzlei diesen Ablauf unter Druck und mit unvollständigen Informationen auch auslöst, gerade wenn die Leitung nicht erreichbar ist. Einen Plan kann man schreiben. Reaktionsfähigkeit entsteht erst, wenn darin Namen statt Funktionen stehen, eine Vertretung ausdrücklich befugt ist und der Ablauf mindestens einmal geübt wurde.
|
Was muss eine Steuerkanzlei bei einem Datenschutzvorfall zuerst tun?
Zunächst muss sie den Vorfall eindämmen, Beweise sichern und feststellen, welche personenbezogenen Daten betroffen sein könnten. Gleichzeitig muss sie den Zeitpunkt der Kenntnis dokumentieren und unverzüglich bewerten, ob eine Meldung an die Datenschutzaufsichtsbehörde erforderlich ist. Besteht eine Meldepflicht, muss die Meldung grundsätzlich innerhalb von 72 Stunden nach Kenntniserlangung erfolgen. Dafür braucht die Kanzlei bereits im Voraus festgelegte Zuständigkeiten und eine handlungsfähige Vertretung.
|
Warum ausgerechnet Ihre Kanzlei ein lohnendes Ziel ist
Die meisten Kanzleien unterschätzen nicht die Regeln, sondern ihre eigene Position im Risiko.
Eine Steuerkanzlei ist datenschutzrechtlich kein durchschnittliches Dienstleistungsunternehmen. Sie ist ein Sammelpunkt. In ihren Systemen liegen Kontoauszüge, Umsatz- und Gewinnzahlen, Gesellschafterverhältnisse, Sanierungsgutachten, Stundenlöhne, Abfindungen und Privatentnahmen. Ein erfolgreicher Angriff auf eine Kanzlei mit dreihundert Mandaten ist ein Angriff auf dreihundert Unternehmen gleichzeitig – samt deren Beschäftigten, Gesellschaftern und Geschäftspartnern.
Wer so etwas erbeutet, muss keinen Erpressungsversuch mehr vorbereiten. Er hat bereits einen. Angreifer denken seit Jahren in Lieferketten. Kanzleien sitzen als gemeinsamer Dienstleister mitten darin – mit Zugängen zur Finanzverwaltung, zu Zahlungsverkehrsdaten und zu vollständigen Personalstämmen.
Hinzu kommt ein Risiko, das in der Kanzleirealität als erstes Folgen hat: Stillstand. Eine Kanzlei, deren Systeme drei Wochen nicht verfügbar sind, versäumt Lohnläufe, Anmeldefristen und Abgabetermine. Das ist ein Haftungsproblem gegenüber Mandanten und zugleich ein datenschutzrechtliches, denn Verfügbarkeit gehört ausdrücklich zu den Schutzzielen des Art. 32 Abs. 1 lit. b DSGVO. Sicherheit heißt nicht nur, dass niemand hineinkommt. Sie heißt auch, dass Sie selbst noch herankommen.
In der Lohnbuchhaltung liegen Gesundheits- und Religionsdaten. Auch wenn niemand sie so nennt.
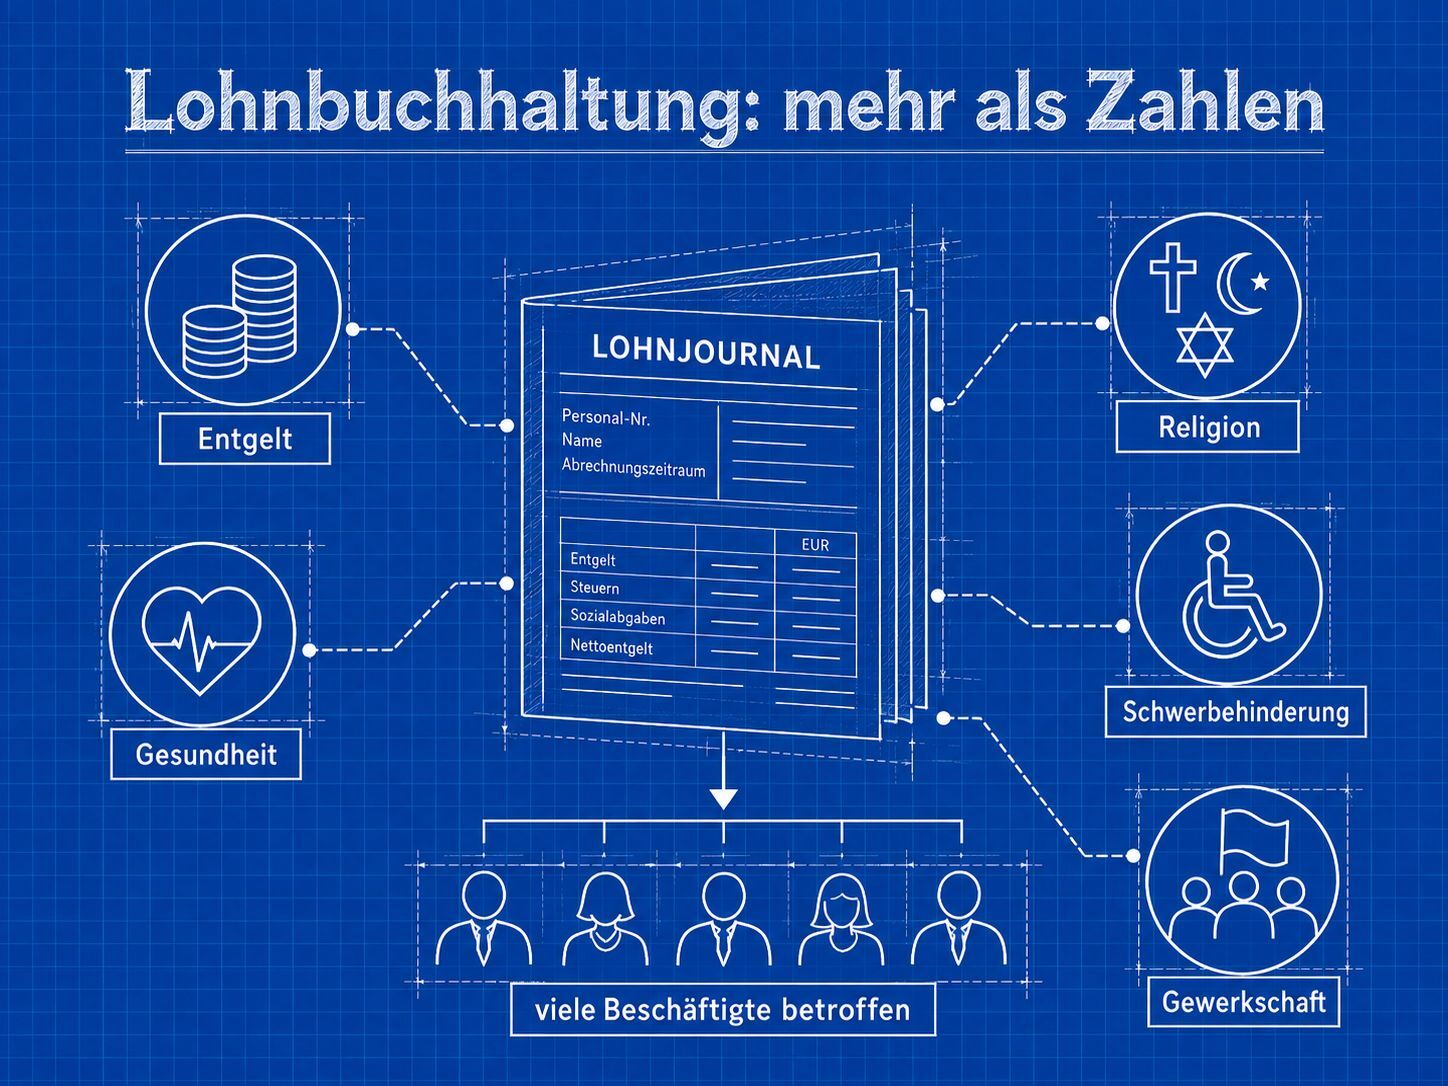
Fragen wir in Kanzleien, welche Daten bei einem Vorfall in der Lohnbuchhaltung betroffen wären, hören wir oft: «Das sind doch nur Zahlen – Bruttolöhne, Abzüge, Auszahlungsbeträge.» Für die Risikobewertung ist das eine folgenreiche Fehleinschätzung. Denn eine Entgeltabrechnung enthält weit mehr als Beträge.
Je nach Abrechnung können darin beispielsweise Kirchensteuermerkmale, Angaben zu Arbeitsunfähigkeits- oder Mutterschutzzeiten, Hinweise auf eine Schwerbehinderung oder Gewerkschaftsbeiträge enthalten sein. Solche Informationen können Rückschlüsse auf die Religionszugehörigkeit, den Gesundheitszustand oder die Gewerkschaftsmitgliedschaft zulassen und damit besondere Kategorien personenbezogener Daten nach Art. 9 Abs. 1 DSGVO betreffen. Für die Risikobewertung nach einem Vorfall ist das kein Detail, sondern der Hebel: Der Europäische Datenschutzausschuss stellt ausdrücklich darauf ab, dass bereits eine kleine Menge hochsensibler Daten erhebliche Auswirkungen für die Betroffenen haben kann.
Im Eingangsbeispiel sind mit zwei weitergeleiteten Lohnjournalen deshalb nicht zwei Mandanten betroffen, sondern deren sämtliche Beschäftigte, und zwar mit Daten, die weit über den Lohn hinausgehen.
Die 72 Stunden laufen ab Kenntnis. Kenntnis ist eine Feststellung, kein Ereignis.
Besteht eine Meldepflicht, muss die Kanzlei den Datenschutzvorfall unverzüglich und möglichst binnen 72 Stunden nach Kenntniserlangung der zuständigen Aufsichtsbehörde melden (Art. 33 Abs. 1 DSGVO). Eine Meldung ist nicht erforderlich, wenn die Verletzung voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Die Uhr startet nicht mit dem vollständig aufgeklärten Sachverhalt. Sie startet, sobald ein hinreichender Grad an Sicherheit darüber besteht, dass ein Sicherheitsvorfall aufgetreten ist, der personenbezogene Daten betroffen hat – so beschreibt es der Europäische Datenschutzausschuss in seinen Leitlinien 9/2022. Im Eingangsbeispiel ist dieser Punkt am Freitag um 16:40 Uhr überschritten, nicht am Montag um neun.
Die naheliegende Reaktion darauf ist verständlich und trotzdem falsch: «Wir melden erst, wenn wir wissen, was wirklich passiert ist.» Genau dafür sieht Art. 33 Abs. 4 DSGVO die schrittweise Meldung vor. Wer die 72 Stunden nicht einhalten kann, muss die Verzögerung begründen – nicht sie vermeiden, indem er die Kenntnis hinauszögert.
Und hier liegt die eigentliche Falle: Der Zeitpunkt der Kenntnis ist rekonstruierbar. Aus Ticketsystemen, aus E-Mails, aus Protokolldateien, aus der Aussage der Mitarbeiterin, die am Freitag in der Tür stand. Eine Kanzlei, die am Dienstag meldet und behauptet, sie habe erst am Montag Kenntnis gehabt, muss das belegen können. Die Frist ist ein Zeitschaltwerk, das bereits läuft, während die Kanzlei noch überlegt, ob sie überhaupt ein Problem hat.
Wer nicht hinsieht, hat keine Kenntnis. Das schützt ihn nicht.
Über eine Voraussetzung schweigen fast alle Verfahrensbeschreibungen: die Erkennung. Eine Kanzlei kann den besten Ablauf im Handbuch haben – wenn niemand den Rauch bemerkt und niemand befugt ist, Alarm auszulösen, ist der Ablauf Papier. Geprüft wird dabei auch, ob die Kanzlei geeignete Maßnahmen getroffen hat, um eine Verletzung sofort feststellen zu können; der Anker dafür ist Erwägungsgrund 87 DSGVO. Wer nicht hinsieht, gewinnt keine Zeit. Er verliert die Erklärung, warum er so spät gemeldet hat.
Erkennung ist in kleinen und mittleren Kanzleien selten ein Produkt, sondern eine Handvoll organisatorischer Fragen. Werden Anmeldeversuche und Administratorzugriffe überhaupt protokolliert, und schaut jemand hinein? Fallen neu eingerichtete Postfachregeln und Weiterleitungen auf – das übliche Werkzeug nach einer Postfachübernahme? Und, ganz unromantisch: Fällt auf, wenn eine E-Mail an den falschen Empfänger gegangen ist?
Denn das ist der Alltagsfall, nicht die Schlagzeile. Das Lohnjournal des einen Mandanten im Anhang an den anderen. Der Serienbrief mit der falschen Anlage. Der Laptop im Zug. Diese Vorfälle sind unspektakulär, häufig und lösen dieselben Pflichten aus wie ein Verschlüsselungsangriff. Sie fallen nur niemandem auf, wenn der Empfänger nicht anruft.
Was ein Datenschutzvorfall eine Kanzlei kostet
Meist steht eine Zahl im Vordergrund: das Bußgeld. Sie ist der am leichtesten zu druckende und der am wenigsten aussagekräftige Teil der Rechnung. Für die Sicherheits- und Meldepflichten der Art. 32 bis 34 DSGVO gilt ohnehin nicht der vielzitierte Rahmen bis 20 Millionen Euro, sondern nach Art. 83 Abs. 4 lit. a DSGVO der niedrigere bis 10 Millionen Euro oder 2 Prozent vom vorhergehenden Jahresumsatz. Und ein Rahmen ist keine Bewertung. Für eine Steuerkanzlei liegt der eigentliche Preis eines Vorfalls an drei anderen Stellen.
Erstens: Schadensersatz. Nach Art. 82 DSGVO können Betroffene Ersatz verlangen. Der Europäische Gerichtshof hat 2023 entschieden, dass bereits die Befürchtung eines künftigen Datenmissbrauchs einen ersatzfähigen immateriellen Schaden darstellen kann – und dass der Verantwortliche die Beweislast dafür trägt, dass seine Sicherheitsmaßnahmen geeignet waren. Rechnen Sie das für Ihr Haus einmal durch: Ein einzelner Anspruch mag klein sein. Multipliziert mit den Beschäftigten mehrerer Mandanten ist die Summe es nicht mehr.
Zweitens: das Berufsgeheimnis. Steuerberaterinnen und Steuerberater unterliegen der strafrechtlich geschützten Verschwiegenheitspflicht nach § 203 StGB. Bei einem Datenschutzvorfall muss deshalb auch geprüft werden, ob berufsgeheimnisrechtliche Pflichten verletzt wurden. Nicht jeder Datenabfluss führt automatisch zu einer Strafbarkeit des Berufsträgers. Entscheidend sind die konkreten Umstände und die gesetzlichen Voraussetzungen.
Drittens: das Mandat. Ein Bußgeldbescheid lässt sich anfechten und begleichen. Ein Mandantenstamm nicht. Der entscheidende Anruf kommt nicht von der Aufsichtsbehörde, sondern von dem Mandanten, der wissen will, wer inzwischen seine Lohnbuchhaltung hat.
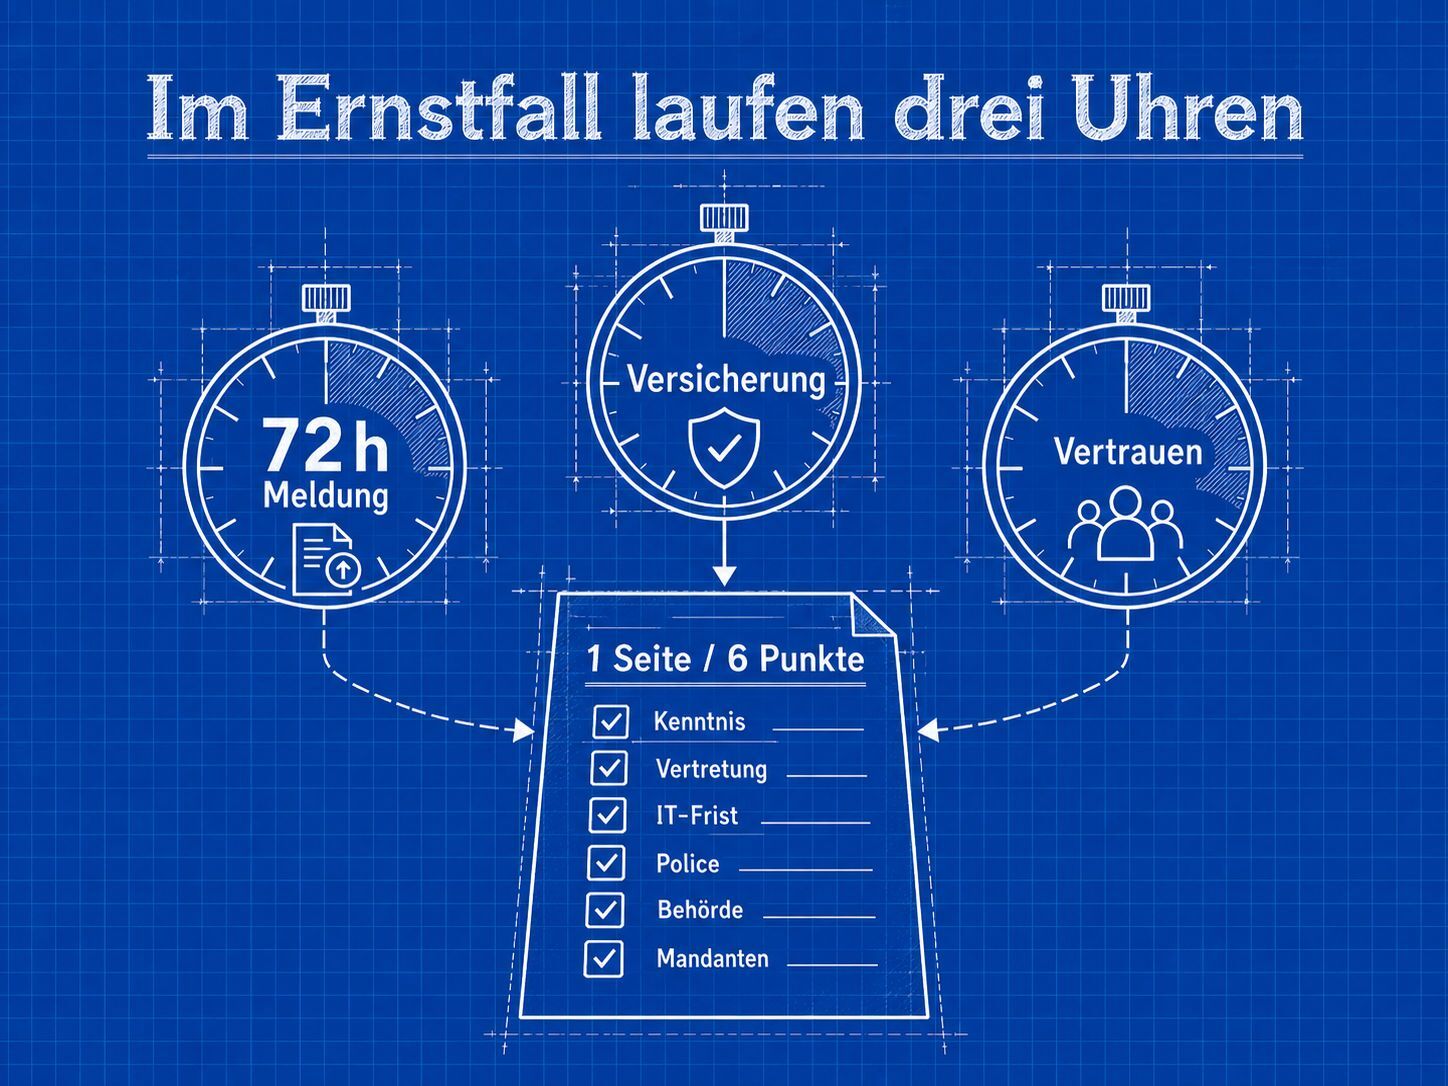
Im Ernstfall laufen drei Uhren gleichzeitig
Wer nur die 72 Stunden im Kopf hat, plant zu eng. Parallel laufen mindestens zwei weitere Uhren, und keine davon wartet auf die Aufsichtsbehörde.
Die erste ist versicherungsrechtlich. Cyberpolicen und Vermögensschaden-Haftpflichtversicherungen enthalten regelmäßig Anzeigeobliegenheiten und häufig einen Zustimmungsvorbehalt, bevor externe Krisendienstleister beauftragt oder Zahlungen geleistet werden. Was genau sie verlangen, steht in Ihrer Police. Deshalb gehört ein Auszug daraus in die Notfallunterlagen, nicht in den Aktenschrank der Verwaltung. Wer zuerst den IT-Forensiker beauftragt und dann die Versicherung informiert, riskiert, die Rechnung selbst zu tragen.
Die zweite ist die Uhr des Vertrauens. Mandanten erfahren von dem Vorfall entweder von Ihnen oder von jemand anderem. Die Reihenfolge entscheidet über den Rest.
Nicht jeder Vorfall ist meldepflichtig. Aber jeder ist zu dokumentieren.
Ein Sicherheitsvorfall ist erst dann eine Verletzung des Schutzes personenbezogener Daten, wenn solche Daten vernichtet, verloren, verändert, unbefugt offengelegt oder unbefugt zugänglich wurden (Art. 4 Nr. 12 DSGVO). Und nicht jede solche Verletzung ist meldepflichtig: Die Meldung entfällt, wenn voraussichtlich kein Risiko für die Rechte und Freiheiten natürlicher Personen besteht.
Zwei Missverständnisse sind besonders hartnäckig. Erstens: «Es wurden ja keine Daten abgezogen, also ist nichts passiert.» Ein Verschlüsselungsangriff ist nach den EDSA-Leitlinien 01/2021 in aller Regel eine Verletzung der Verfügbarkeit – auch ohne jeden Datenabfluss. Zweitens: «Die Daten waren ja verschlüsselt.» Verschlüsselung entlastet nur, solange der Schlüssel nicht kompromittiert ist und die Verfügbarkeit über eine belastbare, getestete Sicherung gewahrt bleibt. Eine Sicherung, die im selben Netz hängt und mitverschlüsselt wird, ist keine Sicherung, sondern eine zweite Kopie des Problems.
Und selbst wenn keine Meldepflicht besteht: Art. 33 Abs. 5 DSGVO verlangt die Dokumentation jeder Verletzung – Sachverhalt, Auswirkungen, Abhilfemaßnahmen. Sie ist zugleich die einzige Verteidigungslinie, falls die Aufsicht später fragt, warum nicht gemeldet wurde. Ohne sie steht am Ende ein Vorwurf, der schwerer wiegt als der Vorfall selbst: Es wurde nicht bewertet, sondern gehofft.
Was im Archiv liegt, steht am Tag danach in Ihrer Meldung
An dieser Stelle wird eine Aufräumaufgabe plötzlich zur Notfallfrage. Die Meldung muss die Kategorien und die ungefähre Zahl der betroffenen Personen und Datensätze nennen (Art. 33 Abs. 3 lit. a DSGVO). Binnen 72 Stunden. Diese Angabe kann nur machen, wer weiß, was in den betroffenen Systemen überhaupt liegt. Genau daran scheitern Kanzleien im Ernstfall regelmäßig: Das kompromittierte Postfach enthält nicht nur die Korrespondenz der letzten Monate, sondern zehn Jahre Anhänge. Auf dem Archivlaufwerk liegen Mandate, die seit zwölf Jahren beendet sind.
Je älter und ungeordneter der Datenbestand, desto größer die Zahl der Betroffenen, desto höher die Risikobewertung, desto wahrscheinlicher die Benachrichtigungspflicht nach Art. 34 DSGVO. Und dann müssen Sie Menschen erreichen, deren Mandat 2013 endete – mit Adressen von 2013.
Der Grundsatz der Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO verlangt eine Entscheidung darüber, wann was verschwindet. Dass steuer- und handelsrechtliche Aufbewahrungspflichten dem teilweise entgegenstehen – für Buchungsbelege seit dem Vierten Bürokratieentlastungsgesetz acht statt zehn Jahre –, ist gerade der Grund, das sauber zu ordnen, statt pauschal alles zu behalten.
Eine abgelaufene Aufbewahrungsfrist ist keine Erlaubnis zum Weiterspeichern. Sie ist der Zeitpunkt, an dem eine Entscheidung fällig wird. Und jede dieser Entscheidungen verkleinert im Ernstfall Ihre Meldung, Ihre Benachrichtigungsliste und Ihr Haftungsrisiko.
Die Benachrichtigung der Mandanten ist kein Formularproblem
Für die personenbezogenen Daten, die eine Steuerkanzlei im Rahmen ihrer beruflichen Tätigkeit verarbeitet, ist sie nach § 11 Abs. 2 StBerG selbst datenschutzrechtlich verantwortlich. Auch bei der Lohnbuchhaltung kann sie die Verantwortung für einen Datenschutzvorfall deshalb nicht einfach auf den Mandanten übertragen. Die Kanzlei muss ihre eigenen Meldepflichten prüfen und erforderliche Meldungen veranlassen. Der Mandant bleibt zugleich für die Daten seiner Beschäftigten selbst verantwortlich und muss seinerseits prüfen. Das entlastet die Kanzlei nicht, es verdoppelt die Kommunikationsaufgabe.
Besteht voraussichtlich ein hohes Risiko für die Betroffenen, verlangt Art. 34 Abs. 1 DSGVO zusätzlich deren Benachrichtigung – unverzüglich und in klarer und einfacher Sprache. Ausnahmen nennt Art. 34 Abs. 3 DSGVO, etwa bei wirksamer Verschlüsselung.
In der Kanzleirealität ist das weniger ein juristisches Problem als ein Kommunikationsproblem mit rechtlichem Rahmen. Der Mandant braucht von Ihnen nicht nur eine Information, sondern eine verwendbare: welche Datenkategorien betroffen waren, in welchem Zeitraum, mit welchen wahrscheinlichen Folgen, welche Maßnahmen laufen – und was Sie seinen Beschäftigten konkret empfehlen. Ein Schreiben, das drei Tage lang formuliert wird, kommt zu spät. Ein Schreiben, das nach Haftungsabwehr klingt, richtet mehr Schaden an als der Vorfall.
Schreiben Sie diesen Brief deshalb heute, im Entwurf, mit Platzhaltern – und nicht an dem Tag, an dem Sie ihn brauchen.
Das größte Zeitrisiko sitzt beim IT-Dienstleister
Die meisten Kanzleien betreiben ihre Systeme nicht selbst. Das ist vernünftig und in aller Regel sicherer als der Server im Aktenraum.
Der Auftragsverarbeiter muss Sie allerdings nur unverzüglich informieren (Art. 33 Abs. 2 DSGVO). «Unverzüglich» ist ein Rechtsbegriff, keine Uhrzeit. Prüfen Sie Ihre Auftragsverarbeitungsverträge auf eine schlichte Frage: In welcher Frist, über welchen Kanal und an welche namentlich benannte Person informiert der Dienstleister Sie im Ernstfall? In vielen Verträgen, die uns vorgelegt werden, steht dazu nichts Belastbares – und im Ernstfall erfährt die Kanzlei am Dienstag, was der Dienstleister am Freitag bemerkt hat.
Rechtlich beginnt Ihre Frist erst mit Ihrer Kenntnis. Aber die Aufsichtsbehörde wird fragen, warum Sie so spät Kenntnis hatten. Und diese Frage führt zurück zu Art. 28 und Art. 32 DSGVO. Ein Vertrag ohne Eskalationsfrist ist rechtlich wirksam und organisatorisch untauglich.
Für Berufsgeheimnisträger kommt eine zweite Ebene hinzu, die kein Auftragsverarbeitungsvertrag abdeckt: § 203 Abs. 4 StGB verlangt, dass sonstige mitwirkende Personen zur Geheimhaltung verpflichtet werden – bis zum letzten Glied der Unterauftragskette. Datenschutzrecht und Berufsstrafrecht laufen hier nebeneinander. Wer nur das eine erledigt hat, hat die Hälfte erledigt.
Diese Entscheidung lässt sich nicht delegieren
Die Entscheidung, ob gemeldet wird, ist keine IT-Entscheidung. Sie ist auch keine Entscheidung des Datenschutzbeauftragten. Er berät und überwacht (Art. 39 DSGVO), er entscheidet nicht und haftet nicht an Ihrer Stelle. Verantwortliche ist die Kanzlei.
Wer den Vorfall am Freitagabend an die IT weitergibt, hat nicht delegiert. Er hat nur nicht entschieden.
Deshalb gehört in jeden brauchbaren Ablauf ein Name, keine Funktion – und ein zweiter Name für Urlaub, Krankheit und Elternzeit. Nicht «die Kanzleileitung», sondern eine Person mit Mobilnummer, die am Samstag erreichbar und befugt ist, den Fristenlauf festzustellen, externe Hilfe zu beauftragen und im Zweifel zu melden, ohne vorher Rücksprache halten zu müssen. Wenn diese Befugnis nicht ausdrücklich erteilt ist, nimmt sie im Ernstfall niemand in Anspruch. Menschen entscheiden ungern über den Kopf der Leitung hinweg, die gerade im Flugzeug sitzt.
Wo diese These endet
Das heißt nicht, dass Vorlagen, Checklisten und Software wertlos wären. Vorbereitete Unterlagen sparen im Ernstfall Stunden, die niemand hat. Unsere Kritik richtet sich nicht gegen das Werkzeug, sondern gegen die Annahme, das Werkzeug sei bereits die Fähigkeit. Ein System kann eine Frist mitlaufen lassen und ein Protokoll führen. Ob der Vorfall für die Beschäftigten eines Mandanten ein hohes Risiko bedeutet, beurteilt es nicht.
Bleibt eine Sorge, die selten offen ausgesprochen wird: «Mit der Meldung liefern wir der Aufsicht doch erst die Begründung für ein Bußgeld.» Der Gesetzgeber hat sie aufgegriffen. Nach § 43 Abs. 4 BDSG darf eine Meldung in einem Bußgeldverfahren gegen den Meldenden nur mit dessen Zustimmung verwendet werden; § 42 Abs. 4 BDSG gilt entsprechend für Strafverfahren.
Dieser Schutz ist allerdings begrenzt. Das Verwendungsverbot nach § 43 Abs. 4 BDSG betrifft die gesetzlich bezeichneten Meldungen und Benachrichtigungen, nicht sämtliche Informationen über einen Datenschutzvorfall. Erkenntnisse, die eine Behörde unabhängig davon auf zulässigem Weg gewinnt, werden durch die Vorschrift nicht automatisch unverwertbar. Die genaue Reichweite des Schutzes muss im Einzelfall beurteilt werden.
Das Unterlassen der Meldung ist dagegen ein eigener Verstoß – und für den gilt kein Verwendungsverbot.
Offen bleibt, ob und in welchem Umfang die Meldung selbst ein Offenbaren im Sinne des § 203 StGB darstellt. Uns ist dazu keine gefestigte höchstrichterliche Klärung bekannt. Für die Praxis folgt daraus eine schlichte Regel: Die Meldung enthält, was Art. 33 Abs. 3 DSGVO verlangt, und nicht mehr. Betroffene werden kategorienweise beschrieben, nicht namentlich; Mandatsverhältnisse nur genannt, soweit die Behörde sie benötigt. Das ist ohnehin die bessere Meldung.
Was am Montag anders sein muss
Fangen Sie nicht mit dem Dokument an. Fangen Sie mit der Meldeschwelle im Haus an.
Der wirksamste Hebel in einer Steuerkanzlei ist nicht die Firewall, sondern die Frage, ob eine Mitarbeiterin einen verdächtigen Vorgang nach vier Minuten meldet oder nach vier Tagen. Das hängt weniger davon ab, wann sie etwas bemerkt, als davon, was sie nach der Meldung erwartet: Eine Abmahnung, einen Vermerk in der Personalakte, spitze Bemerkungen im Team – oder die Frage, was jetzt zu tun ist.
Die Sachbearbeiterin aus dem Eingangsbeispiel hat am Morgen auf einen Link geklickt und steht um 16:40 Uhr in der Tür. Wie viel von den Stunden dazwischen auf Zögern entfällt, weiß niemand. Sicher ist: Jede Stunde, in der jemand überlegt, ob er einen Fehler zugeben kann, fehlt der Kanzlei bei der Eindämmung, bei der Bewertung und bei der Meldung. Wer einen Fehler sofort meldet, liefert der Kanzlei den Zeitpunkt, von dem an sie handeln kann.
Das heißt nicht, dass Vorsatz oder wiederholte Nachlässigkeit folgenlos bleiben. Es heißt, dass der Fehler und seine schnelle Meldung getrennt bewertet werden müssen. Wer verschweigt, schadet der Kanzlei. Wer offen meldet, schützt sie. Diese Unterscheidung muss die Leitung ausdrücklich treffen und allen sagen, bevor etwas passiert. Eine Zusage, die erst nach dem Vorfall kommt, glaubt niemand mehr. Eine Kanzlei, in der jemand sagen kann «Ich habe da einen Fehler gemacht», ohne dafür zu bezahlen, erkennt Vorfälle früher als eine, in der man das nicht kann. Das ist kein Kulturthema. Das ist Ihre Erkennungsfähigkeit.
Legen Sie danach fest, was auf eine Seite passt:
- Wer im Ernstfall die Kenntnis mit Datum und Uhrzeit feststellt und wo das notiert wird
- Wer entscheidet und wer diese Person vertritt
- Welche Frist der IT-Dienstleister vertraglich schuldet
- Welche Obliegenheiten die Versicherung vorsieht
- Unter welcher Adresse die zuständige Landesaufsichtsbehörde die Meldung entgegennimmt
- Welcher Entwurf an die Mandanten bereitliegt
Sechs Punkte, eine Seite, zwei Namen mit Telefonnummern. Alles Weitere ist Anhang.
Und dann spielen Sie es einmal jährlich durch – nicht als Präsentation, sondern mit einer echten Entscheidung unter Zeitdruck und bei unvollständiger Information. Nehmen Sie den unspektakulären Fall: das übernommene Postfach oder den falsch adressierten Lohnlauf, nicht die Lösegeldforderung. Ein Durchlauf, an dessen Ende jemand sagen musste «wir melden» oder «wir melden nicht, und hier ist die Begründung», sagt Ihnen mehr über Ihre Kanzlei als jedes Handbuch.
Zurück zum Freitag, 16:40 Uhr. Ob die Kanzlei diesen Vorfall gut übersteht, entscheidet sich in den nächsten zwanzig Minuten: Sperrt jemand den Zugang und beendet die Weiterleitungen? Notiert jemand Datum und Uhrzeit der Kenntnis? Erreicht die Büroleiterin eine Person, die entscheiden darf, den Inhaber oder seine benannte Vertretung? Die Grundlagen dafür entstehen um 16:40 Uhr nicht mehr.
Worauf es ankommt, bevor es darauf ankommt
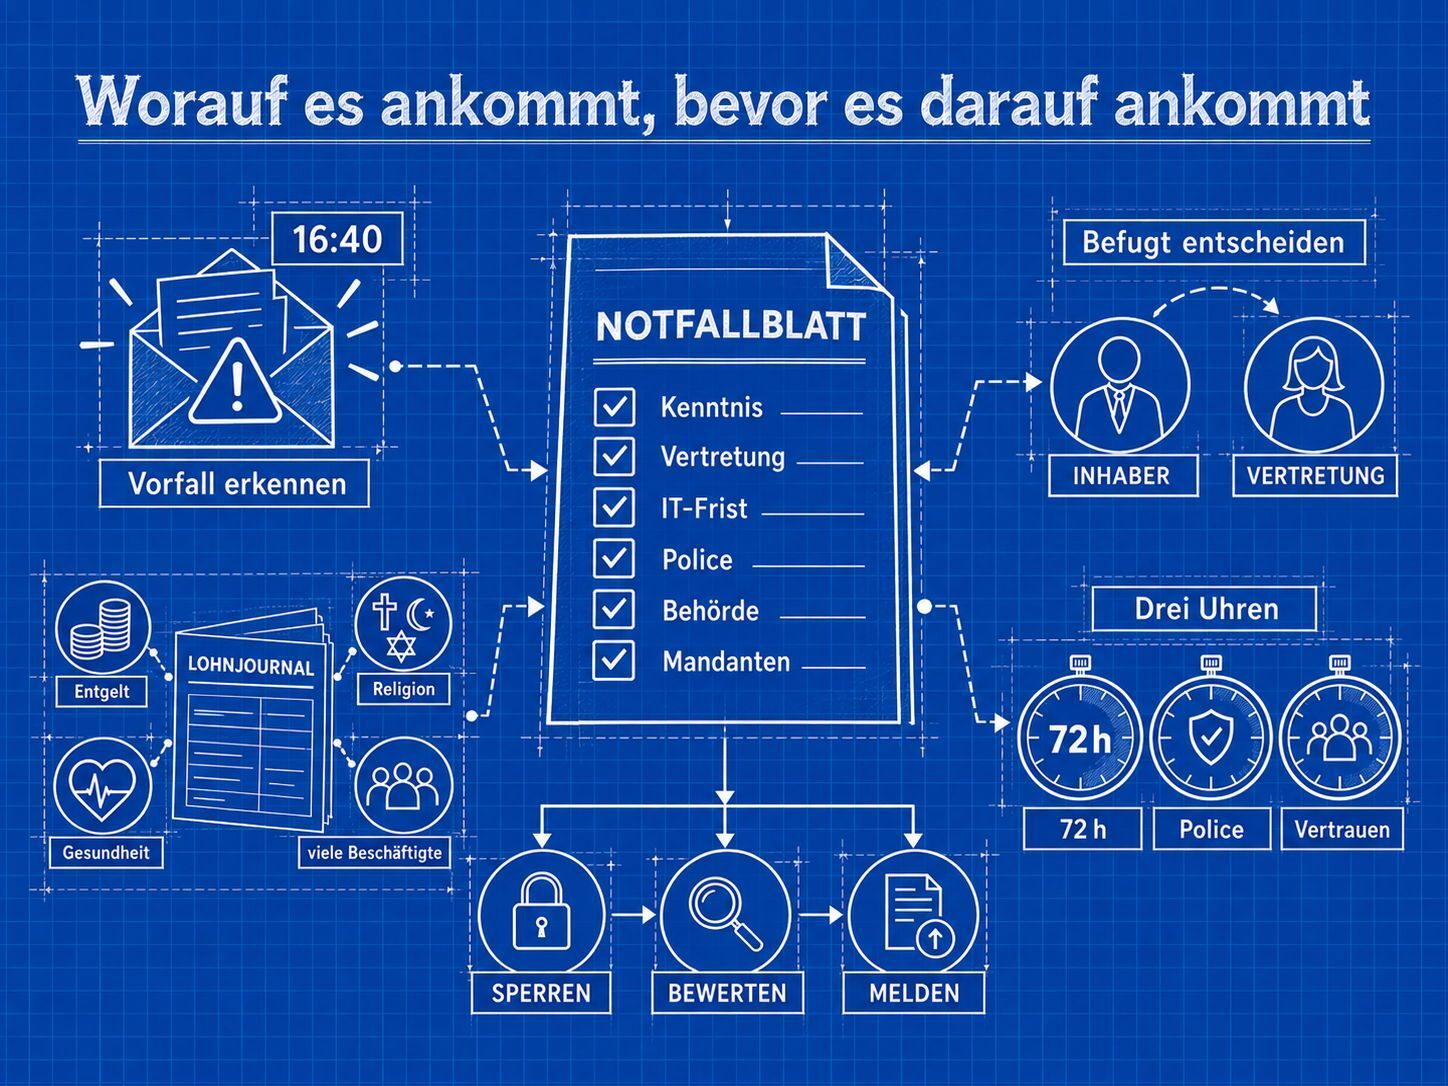
Ein Verfahren beschreibt, was geschehen soll. Reaktionsfähigkeit zeigt, was im Ernstfall geschieht. Den Unterschied machen keine weiteren Seiten im Handbuch. Ihn machen Entscheidungen, die vor dem Vorfall getroffen sein müssen. Es muss feststehen, wer die Kenntnis feststellt und über die Meldung entscheidet, wer diese Person vertritt, und beide müssen ausdrücklich befugt sein, ohne Rücksprache zu handeln. Die Grundlagen müssen bereitliegen, statt gesucht zu werden. Und es braucht die ausdrückliche Zusage der Leitung, dass niemand bestraft wird, der einen Fehler sofort meldet. Diese Vorarbeit entscheidet, ob die 72 Stunden für die Aufarbeitung des Vorfalls reichen oder schon mit der Suche nach Zuständigkeiten vergehen.
Wie gut ist Ihre Kanzlei auf einen Datenschutzvorfall vorbereitet?
Ein Datenschutzhandbuch allein reicht nicht. Entscheidend ist, ob Zuständigkeiten, Meldewege und Vertretungen im Ernstfall tatsächlich funktionieren.
DATA Security unterstützt Steuerkanzleien dabei, ihre Datenschutzorganisation auf den Ernstfall vorzubereiten – von der Überprüfung bestehender Verfahren bis zur Festlegung klarer Verantwortlichkeiten und praxistauglicher Notfallabläufe.
Lassen Sie uns gemeinsam prüfen, ob Ihre Kanzlei im Ernstfall handlungsfähig ist.
Quellenverzeichnis
- Verordnung (EU) 2016/679 (DSGVO), insbesondere Art. 4 Nr. 12, Art. 5 Abs. 1 lit. e, Art. 9 Abs. 1, Art. 28, Art. 32, Art. 33 Abs. 1 bis 5, Art. 34, Art. 39, Art. 82 und Art. 83 Abs. 4 lit. a sowie Erwägungsgrund 87. Konsolidierte Fassung. Abgerufen über EUR-Lex.
- Europäischer Datenschutzausschuss, Leitlinien 9/2022 für die Meldung von Verletzungen des Schutzes personenbezogener Daten gemäß der DSGVO, Version 2.0, angenommen am 28. März 2023 (ersetzt WP250 rev.01).
- § 203 Abs. 1 Nr. 3 sowie Abs. 3 und 4 StGB; § 11 Abs. 2 Satz 1, § 57 Abs. 1 und § 62a StBerG. Abgerufen über gesetze-im-internet.de.
- Europäischer Datenschutzausschuss, Leitlinien 01/2021 zu Beispielen für die Meldung von Verletzungen des Schutzes personenbezogener Daten, Version 2.0, angenommen am 14. Dezember 2021.